
Mã độc tống tiền (Ransomware) tiếp tục là mối đe dọa nghiêm trọng đối với doanh nghiệp, với thiệt hại có thể lên tới hàng triệu USD cho mỗi nạn nhân. FBI đã phát đi cảnh báo, kêu gọi cộng đồng doanh nghiệp nâng cao ý thức an ninh mạng để đối phó với ransomware.
Hiện nay, các băng nhóm tội phạm mạng hoạt động theo mô hình chuyên nghiệp, huy động nhiều thành phần tham gia và áp dụng những kịch bản tấn công phức tạp. Theo FBI, nạn nhân thường bị nhắm tới vì nhiều lý do, bao gồm lừa đảo tài chính, động cơ trả đũa, mục đích ý thức hệ, yếu tố tình dục hoặc nhằm bôi nhọ danh tiếng.
Báo cáo toàn cầu do IBM công bố cuối tháng 7/2025 cho thấy, trong năm 2024, mỗi doanh nghiệp hoặc tổ chức phải gánh chịu thiệt hại trung bình 4.88 triệu đô la Mỹ từ các vụ tấn công mạng. Ransomware là nguyên nhân gây thiệt hại nặng nhất, với mức tiền chuộc trung bình 5 triệu đô la Mỹ.
Sự hấp dẫn về lợi nhuận khiến các nhóm tội phạm mạng mở rộng quy mô và gia tăng các phương thức tấn công tinh vi, nhắm tới từ doanh nghiệp nhỏ cho tới tập đoàn lớn. Theo Báo cáo Ransomware 2025 từ Kaspersky, nhóm BlackCat đã thu hơn 34 triệu đô la Mỹ từ các chiến dịch ransomware, bên cạnh các nhóm Akira, Lockbit, Clop, Medusa và Qilin.
Trong cảnh báo mới nhất, FBI nêu rõ ransomware Interlock đang được triển khai nhằm vào doanh nghiệp và các hệ thống hạ tầng trọng yếu. Nhóm này sử dụng các kỹ thuật ít gặp như cài mã độc thông qua website hoặc liên kết độc hại khiến máy tính tự động tải xuống mà người dùng không hay biết. Chúng cũng giả dạng bản cập nhật của Google Chrome hoặc Microsoft Edge, hoặc áp dụng chiêu thức ClickFix – lừa nạn nhân cài đặt “bản vá” giả để khắc phục một sự cố nào đó.
Cuối tháng 7, hàng loạt doanh nghiệp lớn và tập đoàn đa quốc gia sử dụng máy chủ Microsoft SharePoint dính lỗ hổng ToolShell đã trở thành mục tiêu của ransomware Warlock do nhóm tin tặc Trung Quốc phát tán. Cùng thời điểm, tập đoàn công nghệ toàn cầu Ingram Micro cũng bị ransomware SafePay tấn công, với lời đe dọa công bố 3.5TB dữ liệu.
Doanh nghiệp có thể chủ động phòng vệ
Ông Ngô Trần Vũ, Giám đốc NTS Security, cho biết các doanh nghiệp vừa và nhỏ hoàn toàn có thể chủ động phòng ngừa thay vì bị động ứng phó khi đã thiệt hại nặng. Giải pháp hiệu quả nhất là ngăn chặn mã độc ngay từ giai đoạn đầu, giúp giảm đáng kể chi phí xử lý hậu quả. Điều này bao gồm việc triển khai các công cụ bảo mật có khả năng ngăn mã độc khi duyệt web, cảnh báo và chặn ngay khi phát hiện tệp độc hại âm thầm tải xuống. Các nền tảng nhắn tin như Facebook Messenger, Zalo hay Telegram cũng là kênh thường được tội phạm mạng khai thác để phát tán liên kết nguy hiểm.
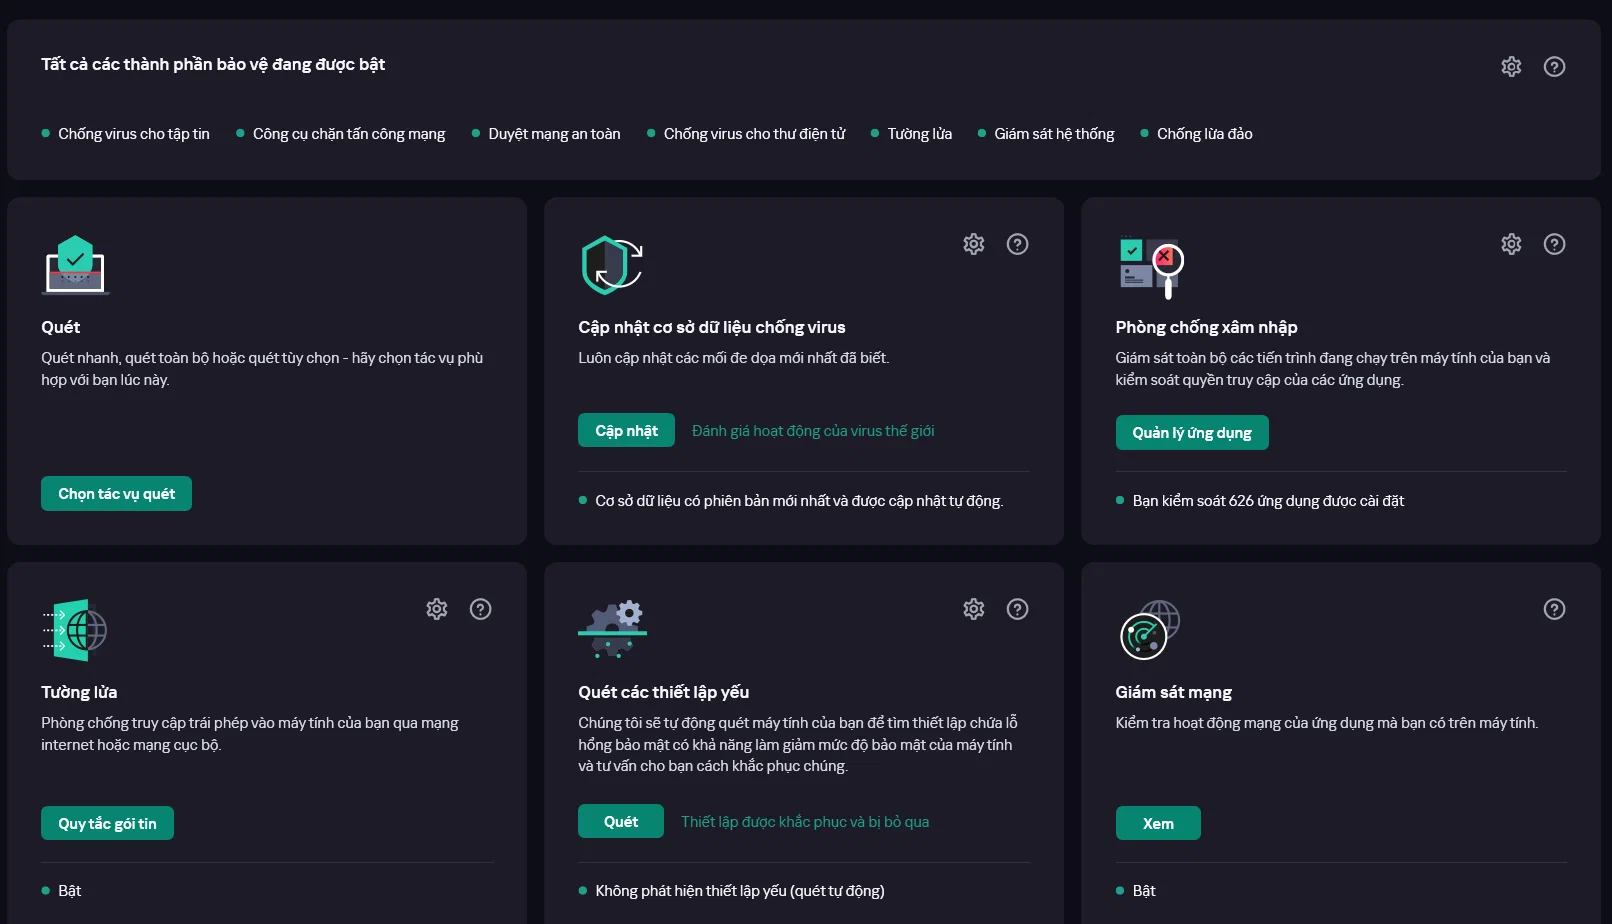
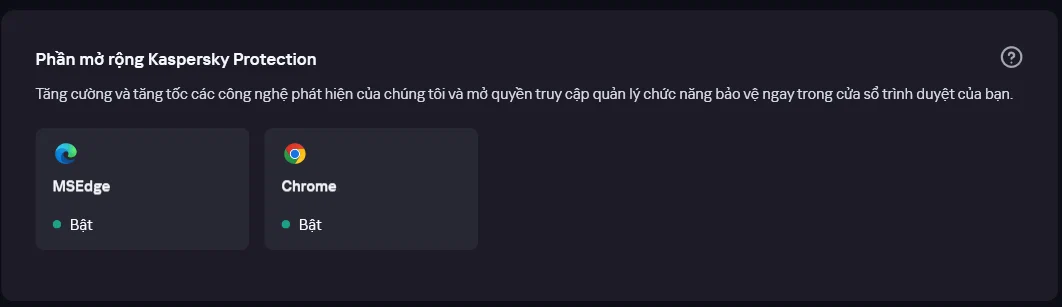
Tuy nhiên, ông Vũ nhấn mạnh rằng việc cài đặt phần mềm bảo mật thôi là chưa đủ, mà cần cấu hình tối ưu để phát huy hiệu quả. Thực tế, nhóm RansomHub từng sử dụng công cụ EDR biến thể từ EDRKillShifter để vượt qua hoặc vô hiệu hóa các giải pháp bảo mật.
Bên cạnh hệ thống bảo mật, việc sao lưu dữ liệu quan trọng thường xuyên cũng là yếu tố không thể thiếu. Dữ liệu sao lưu cần được lưu ở vị trí tách biệt với hệ thống chính và có biện pháp bảo vệ riêng, giúp khôi phục nhanh khi xảy ra sự cố. Dịch vụ “đám mây bảo mật” của Kaspersky là một lựa chọn đáng cân nhắc.
Công cụ miễn phí gỡ bỏ ransomware Một số loại ransomware như Rannoh, Shade, CoinVault…cùng biến thể đã được các nhà nghiên cứu tại Kaspersky ‘giải mã’ sẽ được cung cấp bộ giải mã miễn phí tại đây hoặc công cụ quét ransomware miễn phí Kaspersky Anti-Ransomware Tool. |