
Việc cho phép cài đặt phần mềm lậu hoặc các công cụ bẻ khóa trên máy tính nội bộ có thể khiến doanh nghiệp vô tình mở đường cho các mối đe dọa an ninh mạng xâm nhập trực tiếp vào hệ thống. Đây là rủi ro đang hiện hữu trong bối cảnh nhiều tổ chức vẫn xem nhẹ vấn đề bản quyền phần mềm.
Theo dữ liệu do Kaspersky công bố, trong năm 2025 có tới 1 trong 2 người dùng tại Việt Nam đối mặt với các nguy cơ bảo mật trên thiết bị, tương đương gần 110 triệu lượt ghi nhận. Mặc dù nhận thức về bản quyền phần mềm đã có những chuyển biến tích cực, việc sử dụng phần mềm lậu và các bản crack vẫn tiếp tục là một trong những điểm yếu bảo mật đáng lo ngại.
Tiết kiệm chi phí bằng phần mềm lậu, thói quen nguy hiểm của doanh nghiệp
Dù khung pháp lý ngày càng hoàn thiện và các hoạt động truyền thông được đẩy mạnh, tình trạng sử dụng phần mềm không bản quyền vẫn xuất hiện phổ biến ở cấp cơ sở. Không chỉ người dùng cá nhân, nhiều doanh nghiệp siêu nhỏ, doanh nghiệp nhỏ (SMEs) và hộ kinh doanh gia đình vẫn duy trì thói quen cài đặt hệ điều hành lậu, phần mềm crack hoặc các bộ công cụ văn phòng không hợp pháp nhằm cắt giảm chi phí.
Ông Ngô Trần Vũ, Giám đốc Công ty NTS Security cho biết: “Qua thực tế quan sát, nhiều doanh nghiệp quy mô nhỏ và hộ kinh doanh cá thể thường ưu tiên tối đa hóa chi phí ngắn hạn. Họ sẵn sàng đầu tư hàng chục đến hàng trăm triệu đồng cho mặt bằng, thiết bị hay cơ sở vật chất, nhưng lại cân nhắc rất nhiều khi bỏ ra vài triệu đồng để mua bản quyền hệ điều hành, phần mềm thiết kế hoặc giải pháp văn phòng”.
Ông Vũ nhận định: “Rủi ro thực sự bắt nguồn từ chính cách thức hoạt động của các công cụ bẻ khóa. Muốn crack một phần mềm thương mại, người tạo ra công cụ này phải can thiệp sâu vào mã nguồn để phá bỏ cơ chế xác thực bản quyền. Khi người dùng tải và chạy các tệp kích hoạt dưới dạng .rar, .zip, .exe hoặc .bat, hệ thống bảo vệ mặc định của Windows thường bị vô hiệu hóa hoặc người dùng tự tắt phần mềm diệt virus theo hướng dẫn đi kèm. Đó cũng là thời điểm doanh nghiệp tự mở cửa cho tin tặc xâm nhập”.
Một ví dụ điển hình là WinRAR, phần mềm nén và giải nén rất phổ biến tại Việt Nam. Nếu doanh nghiệp sử dụng phiên bản cũ hoặc bản bẻ khóa mà không cập nhật, kẻ tấn công có thể gửi các tệp báo giá hoặc hồ sơ chứa mã độc thông qua Email hay Zalo. Khi người nhận mở tệp bằng WinRAR lỗi thời, mã độc có thể tự động giải nén và cài vào thư mục khởi động của hệ điều hành mà không tạo ra cảnh báo. Do các bản crack không thể nhận bản vá trực tuyến từ nhà sản xuất, máy tính của doanh nghiệp dễ trở thành mục tiêu cho các cuộc tấn công Remote Code Execution.
Những “phần quà” mã độc ẩn mình trong tệp tin bẻ khóa
Trong nhiều năm qua, giới nghiên cứu an ninh mạng liên tục cảnh báo rằng phần lớn các công cụ crack, patch hoặc keygen được chia sẻ miễn phí trên Internet đều bị cài cắm sẵn mã độc. Đây chính là những “phần quà” mà người dùng phần mềm lậu thường không nhận ra cho đến khi sự cố xảy ra.
Nhiều chủ doanh nghiệp nhỏ cho rằng việc sử dụng một vài phần mềm crack không gây ảnh hưởng đáng kể vì hệ thống vẫn vận hành bình thường. Tuy nhiên, số liệu từ Kaspersky tại thị trường Việt Nam cho thấy thực tế hoàn toàn khác. Các báo cáo gần đây ghi nhận số vụ tấn công bằng phần mềm gián điệp (Spyware) nhằm vào tổ chức tại Việt Nam đã tăng 78.8%, lên mức 191,976 vụ, đưa Việt Nam trở thành một trong những quốc gia chịu tác động nặng nề nhất từ Spyware tại Đông Nam Á.
Điều này đồng nghĩa trung bình mỗi ngày có hơn 1,520 mối đe dọa gián điệp nhắm đến doanh nghiệp trong nước. Không giống Ransomware thường gây gián đoạn ngay lập tức, Spyware có thể âm thầm hoạt động trong thời gian dài để ghi lại thao tác bàn phím, chụp màn hình, đánh cắp thông tin tài khoản ngân hàng cùng cookie đăng nhập được lưu trên các trình duyệt như Chrome hoặc Cốc Cốc trước khi chuyển dữ liệu về máy chủ điều khiển của tin tặc.
Ngoài ra, các chiến dịch lừa đảo như ClickFix hay những dòng mã độc đánh cắp thông tin như Atomic Stealer cũng liên tục được phát tán thông qua các kho phần mềm lậu. Chỉ một lần tải về hoặc cài đặt một ứng dụng không bản quyền, dữ liệu nội bộ và thông tin tài chính của doanh nghiệp có thể bị lộ mà người dùng không hề hay biết.
Hiểm họa từ những phần mềm “chết” không được cập nhật
Ông Ngô Trần Vũ nhấn mạnh: “Một thực tế đáng lo ngại khác là nhiều doanh nghiệp đã sử dụng phần mềm có bản quyền nhưng lại bỏ qua việc cập nhật các bản vá bảo mật. Họ cho rằng hệ thống đang hoạt động ổn định thì không cần thay đổi. Đây là một sai lầm chiến thuật rất nghiêm trọng”.
Bất kỳ phần mềm nào cũng có thể xuất hiện lỗ hổng bảo mật theo thời gian. Tin tặc thường sử dụng các công cụ quét tự động để tìm kiếm hệ thống đang vận hành trên các phiên bản lỗi thời nhằm khai thác điểm yếu. Mỗi khi nhà sản xuất phát hành bản cập nhật, đó thường là động thái khắc phục một “vết nứt” bảo mật có thể bị lợi dụng để xâm nhập hệ thống mà không cần người dùng nhấp vào liên kết hay tệp độc hại.
Đầu tư có chiến lược, giảm thiểu rủi ro
Theo ông Ngô Trần Vũ, các doanh nghiệp vừa và nhỏ tại Việt Nam đang trở thành mục tiêu hấp dẫn của các nhóm tội phạm mạng. “Sai lầm lớn nhất là cho rằng doanh nghiệp của mình quá nhỏ để bị tấn công. Khi sự cố xảy ra, chi phí khắc phục hệ thống và phục hồi dữ liệu thường cao gấp nhiều lần so với khoản đầu tư cho phần mềm bản quyền. Đây là bài toán kinh doanh thiếu hiệu quả và thường dẫn đến tình trạng mất bò mới lo làm chuồng.”
Để tăng cường khả năng phòng vệ trước các đợt tấn công mạng ngày càng gia tăng, ông Vũ đưa ra một số khuyến nghị:
- Loại bỏ hoàn toàn phần mềm lậu và công cụ bẻ khóa: Doanh nghiệp nên kiểm tra toàn bộ hệ thống máy tính, gỡ bỏ các bộ cài crack và keygen, đồng thời chuyển sang phần mềm bản quyền hoặc giải pháp nguồn mở phù hợp với ngân sách.
- Xây dựng cơ chế cập nhật tự động: Luôn kích hoạt tính năng cập nhật cho hệ điều hành, bộ ứng dụng văn phòng và các phần mềm chuyên dụng nhằm kịp thời vá các lỗ hổng bảo mật.
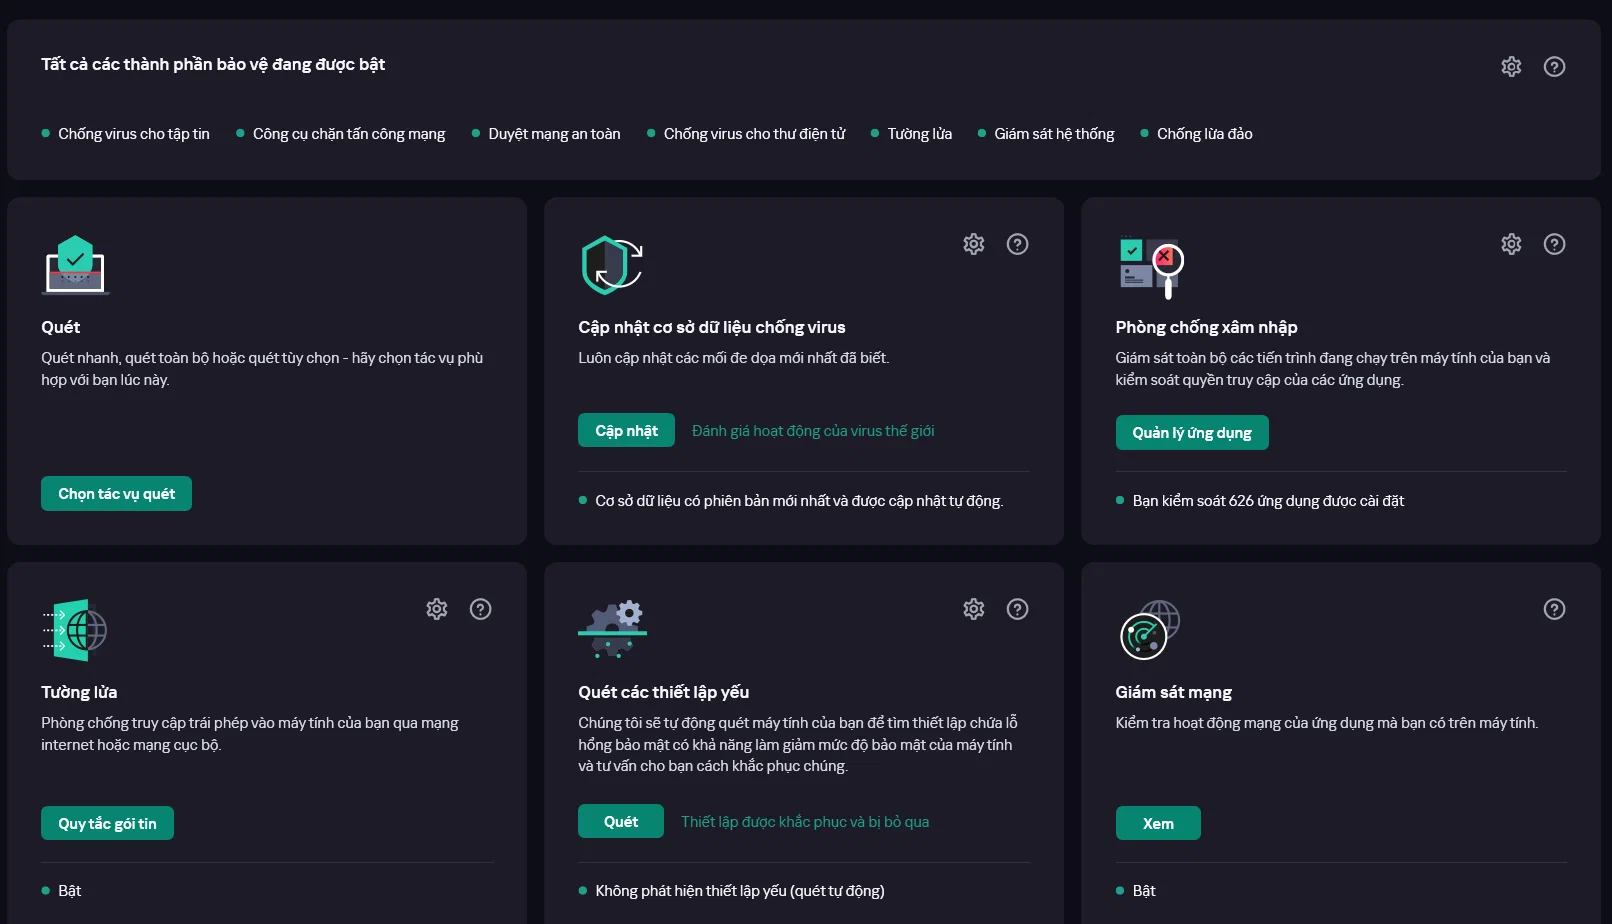
- Triển khai giải pháp bảo mật toàn diện: Trang bị phần mềm bảo mật uy tín và có bản quyền đầy đủ như Kaspersky Plus hoặc các giải pháp Kaspersky dành cho doanh nghiệp trên máy tính và thiết bị di động. Một giải pháp hiệu quả cần bao gồm tường lửa, quét virus thời gian thực, giám sát hành vi và cảnh báo sớm.
- Tối ưu cấu hình và quản trị tập trung: Không nên chỉ cài đặt rồi bỏ mặc hệ thống. Doanh nghiệp cần thiết lập cấu hình bảo vệ phù hợp với đặc thù hoạt động để duy trì hiệu quả phòng thủ.
- Thực hiện sao lưu dữ liệu định kỳ: Dữ liệu quan trọng cần được lưu thành nhiều phiên bản và đặt tại các vị trí độc lập như ổ cứng ngoài hoặc nền tảng đám mây nhằm bảo đảm khả năng phục hồi khi xảy ra sự cố.
- Nâng cao nhận thức cho nhân viên: Người dùng cần được đào tạo để tránh nhấp vào liên kết đáng ngờ và không tải tệp đính kèm từ các nguồn không xác thực trên Email, Zalo, Telegram hoặc Facebook Messenger.
Chi phí dành cho an toàn thông tin luôn thấp hơn rất nhiều so với tổn thất phát sinh từ một sự cố bảo mật. Vì vậy, đầu tư vào phần mềm bản quyền cùng hệ thống bảo vệ phù hợp nên được xem là khoản đầu tư chiến lược nhằm bảo đảm khả năng vận hành ổn định và phát triển bền vững của doanh nghiệp trong thời đại số.