
Một phương thức tấn công iPhone nghiêm trọng đã bị khai thác ở nhiều quốc gia trong nhiều tháng trước khi Apple vá lỗi trong iOS 26.3. Chuỗi tấn công này bắt đầu từ nội dung web độc hại trong Safari, sau đó đi tới quyền kiểm soát kernel, cho phép kẻ tấn công vượt ra khỏi các cơ chế bảo vệ của trình duyệt và truy cập vào những phần cốt lõi của hệ thống.
Từ nội dung web, kẻ tấn công có thể đi tới quyền kiểm soát kernel trên iPhone
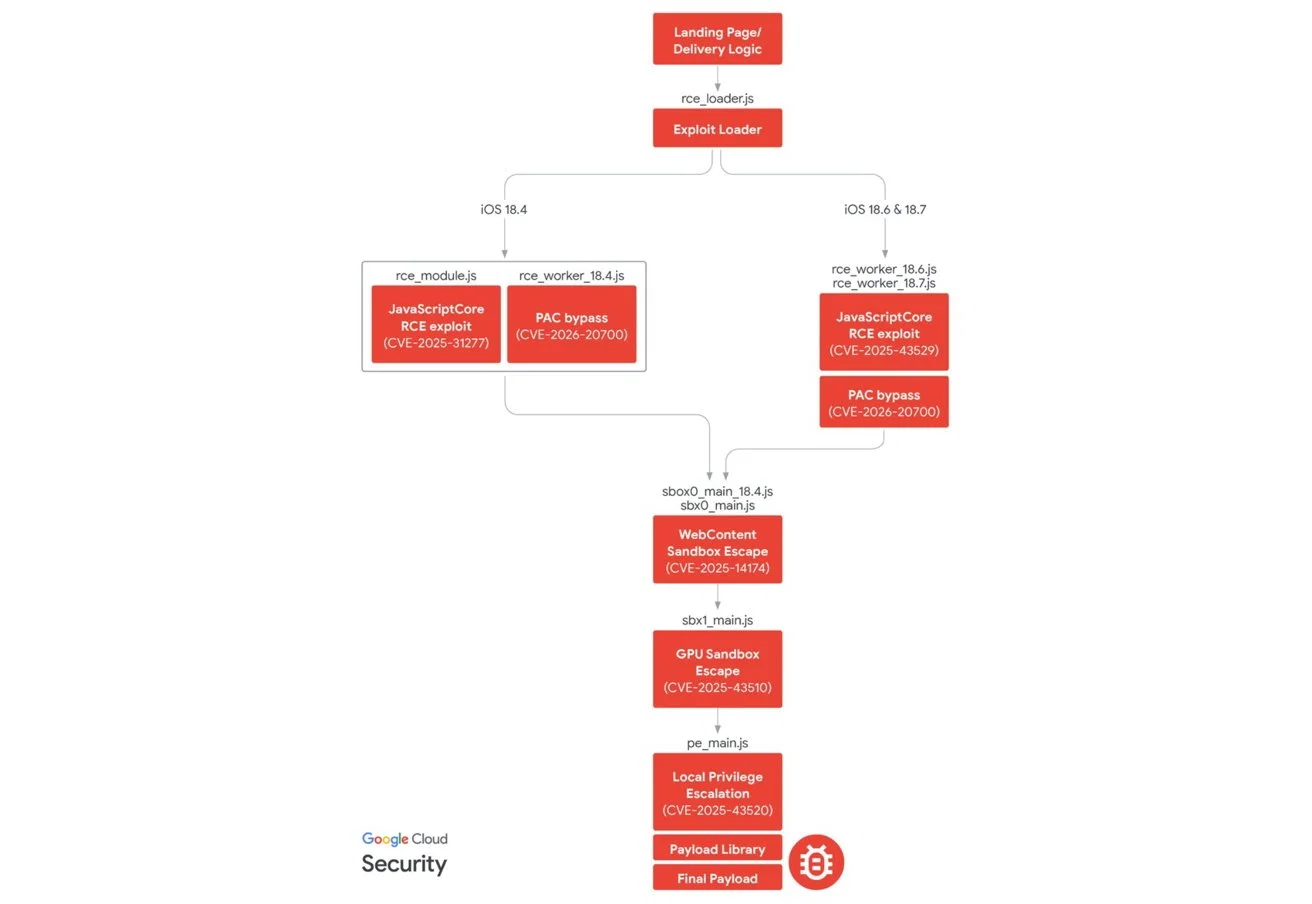
Chuỗi tấn công có tên “DarkSword” kết hợp hai lỗ hổng thành một đường khai thác hoàn chỉnh. Với mức truy cập này, kẻ tấn công có thể đọc tin nhắn và dữ liệu lưu trên máy, theo dõi vị trí, truy cập ảnh và tệp, thậm chí có khả năng kích hoạt microphone hoặc camera. Trên thực tế, điều đó đồng nghĩa với việc thiết bị và hoạt động của người dùng có thể bị theo dõi gần như toàn bộ.
Một chuỗi khai thác như vậy thường đòi hỏi nguồn lực lớn, nên thường gắn với các năng lực tấn công có chủ đích thay vì tội phạm mạng thông thường. Tuy nhiên, việc DarkSword bị nhiều nhóm tái sử dụng cho thấy một mã khai thác iPhone khi đã được xây dựng và lưu hành có thể lan rất nhanh.
Cùng một kỹ thuật, nhiều chiến dịch đã triển khai nó theo các cách khác nhau
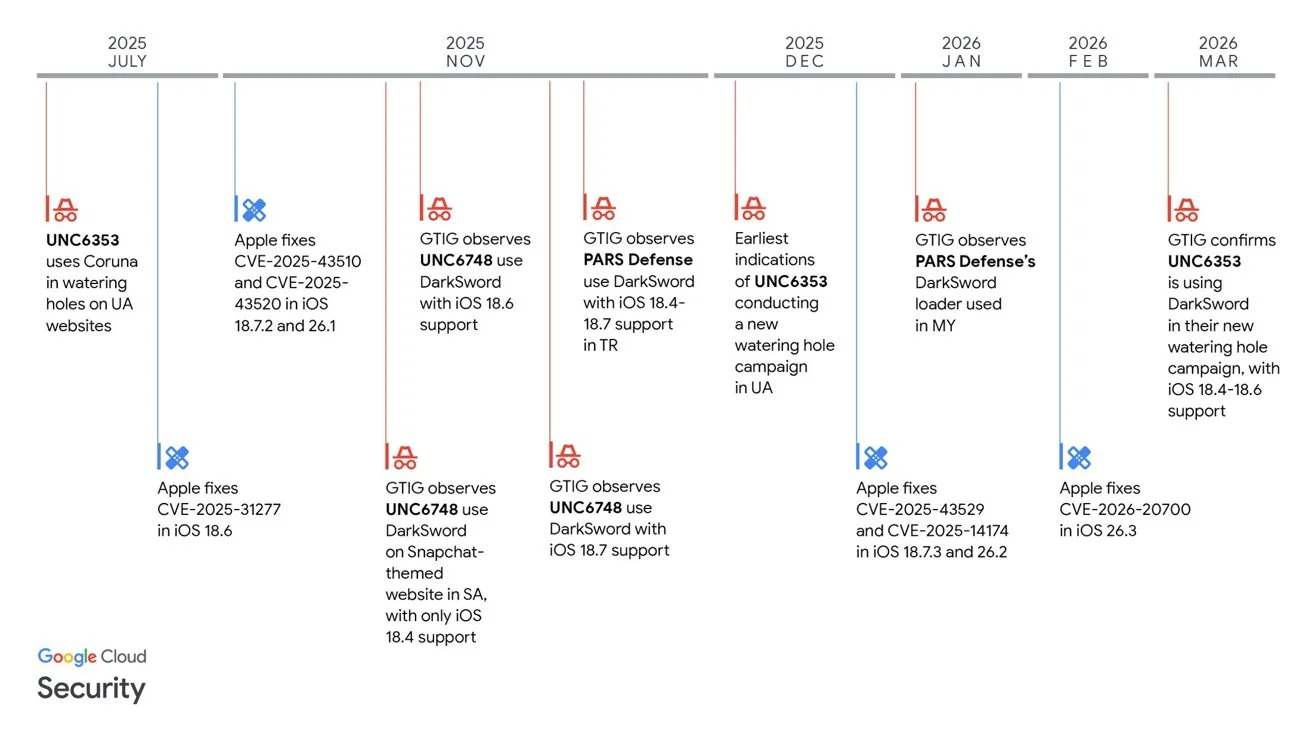
Các chiến dịch riêng rẽ đã sử dụng cùng kỹ thuật cốt lõi này ít nhất tại Saudi Arabia, Thổ Nhĩ Kỳ, Malaysia và Ukraine. Mức độ lan ra ngoài bốn quốc gia này hiện chưa rõ, nhưng hạ tầng phát tán mã độc ban đầu tập trung vào các khu vực nói trên.
Theo các nhà nghiên cứu, mã khai thác này có thể xuất phát từ một nhóm trước khi lan sang các nhóm khác. Sau đó nó nhanh chóng xuất hiện trong nhiều chiến dịch, với mỗi nhóm dùng hạ tầng và cách phát tán riêng nhưng vẫn dựa trên cùng đường khai thác và cùng phần mềm độc hại. Hoạt động của DarkSword được lần dấu ít nhất từ tháng 11/2025.
Tại Saudi Arabia, kẻ tấn công dùng nội dung nhử mạo danh Snapchat để dụ người dùng truy cập website độc hại. Tại Thổ Nhĩ Kỳ và Malaysia, hoạt động liên quan tới PARS Defense cho thấy cùng kỹ thuật này đã được điều chỉnh cho các mục tiêu khác nhau. Tại Ukraine, kẻ tấn công xâm nhập các website hợp pháp để lây nhiễm cho người truy cập mà không cần họ thực hiện hành động bất thường nào.
Chuỗi khai thác này đã tồn tại nhiều tháng trước khi được vá hoàn toàn
DarkSword nhắm vào các phiên bản iOS từ 18.4 đến 18.7 và sử dụng sáu lỗ hổng nằm trong nhiều thành phần hệ thống, gồm JavaScriptCore, dyld, ANGLE và kernel. Chuỗi tấn công khởi đầu từ Safari và WebKit để giành quyền thực thi mã, sau đó lần lượt vượt qua nhiều lớp cách ly bảo mật trước khi đi tới trạng thái chiếm quyền thiết bị.
Một số logic phát tán bị đánh giá là khá sơ sài. Có trường hợp tải sai tiến trình bất kể phiên bản thiết bị, và cũng có trường hợp dùng logic chưa tính hết các bản phát hành được hỗ trợ. Những sai sót này cho thấy phần triển khai xung quanh không phải lúc nào cũng tinh vi như chính chuỗi khai thác.
Apple đã vá các thành phần liên quan theo từng giai đoạn trước khi Google công bố báo cáo ngày 18/3. Do DarkSword phụ thuộc vào việc kết hợp nhiều lỗi, việc vá từng mắt xích riêng lẻ đã có thể làm gãy một phần chuỗi tấn công ngay cả trước khi toàn bộ đường khai thác bị đóng lại hoàn toàn. Ghi chú bảo mật của Apple cho iOS 26.3 cũng cho biết lỗ hổng dyld có thể đã bị sử dụng trong các cuộc tấn công có chủ đích cao. Dữ liệu từ Google cho thấy DarkSword đã hoạt động từ tháng 11/2025, và một chiến dịch tại Ukraine còn kéo dài tới tháng 3/2026.
Cập nhật iOS 26.3 ngay là bước quan trọng nhất
Các thiết bị đã cập nhật đầy đủ không còn bị phơi nhiễm trước chuỗi tấn công này. Đó là điểm quan trọng nhất. Timeline vẫn đáng chú ý vì nó cho thấy một mã khai thác iPhone có thể hoạt động trong thời gian dài trước khi bị nhận diện và xử lý trọn vẹn.
Ngoài việc cập nhật, người dùng nên tránh bấm vào các đường link bất ngờ, nhất là những nội dung giả mạo ứng dụng hoặc dịch vụ quen thuộc. Nên ưu tiên các website đáng tin cậy và thận trọng với các trang lạ, bởi một số chiến dịch đã dùng chính các website bị xâm nhập để phát tán chuỗi khai thác. Việc khởi động lại iPhone định kỳ cũng có thể làm gián đoạn một số loại phần mềm gián điệp phụ thuộc vào việc duy trì hoạt động trong bộ nhớ. Nếu nghi ngờ thiết bị từng bị nhắm tới, người dùng nên cân nhắc đặt lại máy và khôi phục từ bản sao lưu sạch, hoặc cập nhật rồi xóa sạch thiết bị để loại bỏ khả năng truy cập còn tồn tại.