Bước sang năm 2026, các ngân hàng tại châu Á – Thái Bình Dương đang ở thời điểm bản lề trong quản trị rủi ro an ninh mạng. Sự phát triển nhanh của trí tuệ nhân tạo (AI) cho phép tội phạm mạng mở rộng quy mô, tăng tốc độ và nâng mức tinh vi của các cuộc tấn công. Cùng lúc, quá trình số hóa mạnh mẽ và mức độ kết nối ngày càng sâu trong hệ sinh thái tài chính cũng khiến rủi ro lan rộng hơn trước.
Theo IBM, các sự cố an ninh mạng tại châu Á – Thái Bình Dương chiếm khoảng 34% tổng số sự cố toàn cầu, tương đương hơn một phần ba, với tác động ngày một rõ tới vận hành, hiệu quả tài chính và trải nghiệm khách hàng. Ở chiều ngược lại, các cơ quan quản lý trong khu vực cũng đang siết chặt yêu cầu về năng lực chống chịu an ninh mạng, quản trị rủi ro bên thứ ba, nghĩa vụ báo cáo và trách nhiệm giải trình. Điều đó khiến an ninh mạng trở thành ưu tiên ở cấp Hội đồng Quản trị, thay vì chỉ còn là một vấn đề công nghệ.
Dưới đây là 5 xu hướng đang làm thay đổi bức tranh rủi ro an ninh mạng đối với các ngân hàng tại châu Á – Thái Bình Dương, đồng thời cho thấy những ưu tiên mà các Giám đốc An ninh Thông tin (CISO) cần đặc biệt chú ý khi các mối đe dọa ngày càng gia tăng.
Các cuộc tấn công mạng tăng tốc nhờ AI và tự động hóa
AI đang thay đổi tận gốc cách các cuộc tấn công mạng được triển khai. Các đối tượng xấu ngày càng khai thác AI tạo sinh (Generative AI) và các tác nhân AI (Agentic AI) để tự động hóa tấn công trên quy mô lớn, với tốc độ vượt xa khả năng phản ứng của con người.
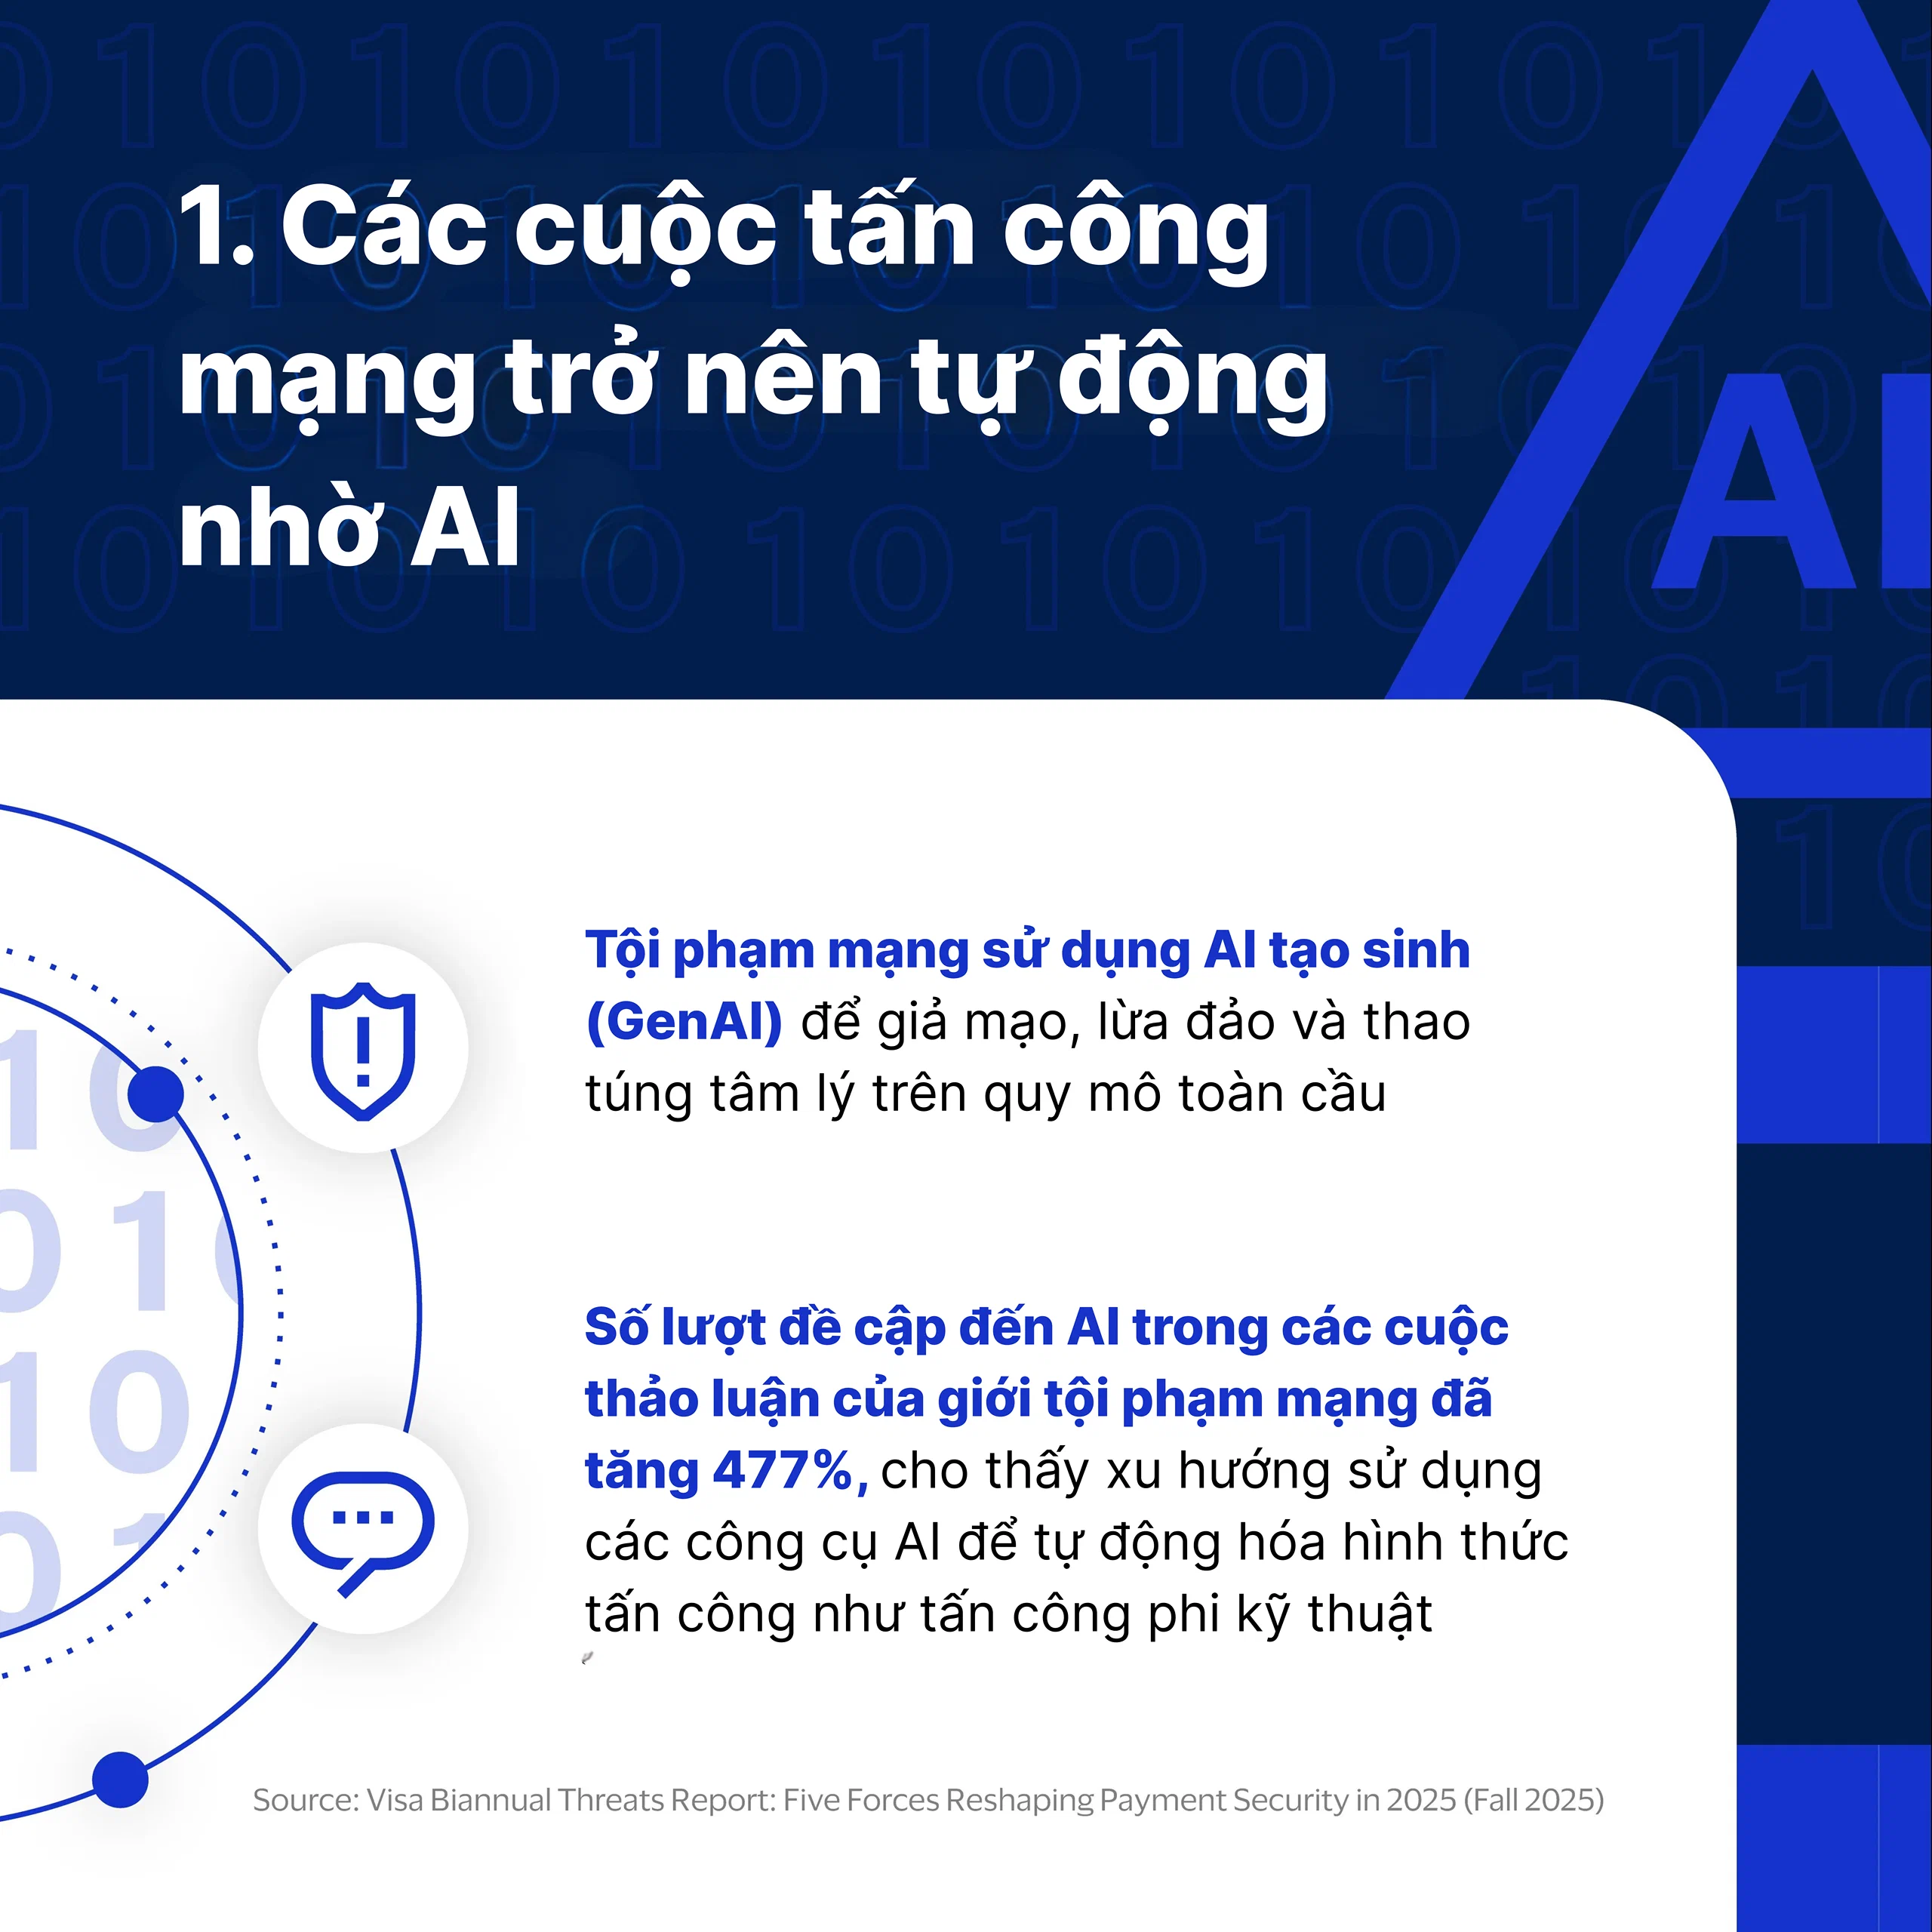
Visa ghi nhận số lượt đề cập đến tác nhân AI trên các diễn đàn ngầm tăng hơn 477% trong năm 2024, cho thấy mức độ quan tâm cũng như ứng dụng ngày càng sâu của công nghệ này trong thế giới tội phạm mạng. AI tạo sinh cho phép tự động hóa hàng loạt hành vi như giả mạo danh tính, lừa đảo tinh vi, đánh cắp thông tin xác thực và phát tán mã độc. Một ví dụ điển hình là vụ lừa đảo deepfake tại Hồng Kông, nơi một nhân viên của tập đoàn đa quốc gia bị dẫn dụ qua cuộc gọi video giả mạo, gây thiệt hại tới 25 triệu USD.
Mối đe dọa còn nghiêm trọng hơn khi các tác nhân AI có thể tự lập kế hoạch và thực thi những cuộc tấn công nhiều bước với tốc độ máy móc, gần như không cần sự giám sát của con người, vượt xa năng lực phản ứng của các đội ngũ phòng thủ mạng. Thực tế đã xuất hiện trường hợp các nhóm tội phạm thao túng hệ thống của một công ty AI để triển khai chiến dịch gián điệp nhắm vào nhiều mục tiêu trên toàn cầu, trong đó phần lớn hoạt động được thực hiện bởi các tác nhân AI.
Các tổ chức cần xem các cuộc tấn công tự động hóa bằng AI là trạng thái bình thường mới và chuẩn bị năng lực ứng phó tương xứng. Điều này đòi hỏi phải tăng cường bảo mật ở quy mô toàn tổ chức, đặc biệt trong xác thực danh tính, quản lý truy cập và cơ chế kiểm chứng thông tin, nhằm đối phó hiệu quả với deepfake, giả mạo danh tính và các hình thức lừa đảo dùng AI.
Bên cạnh đó, ngân hàng cần đầu tư vào các giải pháp bảo mật ứng dụng AI để đối phó với chính các mối đe dọa từ AI. Trọng tâm bao gồm nâng cao năng lực giám sát, phát hiện và kiểm thử tấn công để sớm nhận diện các hoạt động do máy thực hiện. Song song, việc củng cố quản trị, nâng cao nhận thức của nhân viên và xây dựng quy trình ứng phó sự cố rõ ràng cũng sẽ giúp tổ chức chủ động hơn trước các rủi ro từ AI tác nhân đang phát triển nhanh.
Gian lận đang trở thành mô hình vận hành có chiến lược và khả năng mở rộng
Gian lận hiện không còn là những hoạt động rời rạc. Các mạng lưới tội phạm đang vận hành với mức phối hợp cao và tư duy chiến lược rõ rệt, được thúc đẩy bởi sự hội tụ ngày càng mạnh giữa tấn công mạng và gian lận tài chính.
Những sự cố như rò rỉ dữ liệu, phát tán mã độc và lừa đảo giả mạo đang trực tiếp tiếp tay cho gian lận, thông qua việc xâm phạm dữ liệu trên diện rộng và khai thác lỗ hổng danh tính. Dữ liệu tài khoản bị đánh cắp được tung ra thị trường theo hướng công nghiệp hóa, bao gồm cả các mô hình fraud-as-a-service. Trong năm 2025, số lượng tài khoản bị đánh cắp nhưng sau đó được khôi phục và bảo mật thành công đã tăng hơn gấp ba lần, tương đương 220%.
Nhờ trợ lực từ công nghệ số, các mạng lưới gian lận giờ đây có thể phối hợp xuyên biên giới và đa ngành với tốc độ rất cao, tạo ra những cuộc tấn công có sức công phá mạnh và phạm vi ảnh hưởng lớn. Trong bối cảnh đó, các mô hình phòng chống gian lận truyền thống bộc lộ rõ hạn chế. Những cách tiếp cận tách rời an ninh mạng khỏi gian lận, hoặc chỉ dựa vào giám sát thụ động và rời rạc, không còn đủ hiệu quả.
Phòng chống gian lận hiện đại đòi hỏi một cách tiếp cận tích hợp giữa an ninh mạng và quản trị rủi ro gian lận. Các CISO và Giám đốc Quản trị Rủi ro (CRO) cần phá bỏ các rào cản tổ chức, bảo đảm khả năng quan sát và chia sẻ dữ liệu xuyên suốt giữa hệ thống danh tính, tình báo mối đe dọa và dữ liệu giao dịch.
Các tổ chức cũng cần chuyển từ thế đối phó sang cơ chế phòng vệ chủ động dựa trên phân tích và khai thác thông tin, qua đó sớm phát hiện các mô hình tấn công có tổ chức. Điều này chỉ có thể đạt được nếu có sự phối hợp liên ngành, giám sát liên tục và trách nhiệm chung ở cấp lãnh đạo cao nhất đối với rủi ro gian lận trên không gian mạng.
Ransomware ngày càng vận hành như một mô hình kinh doanh
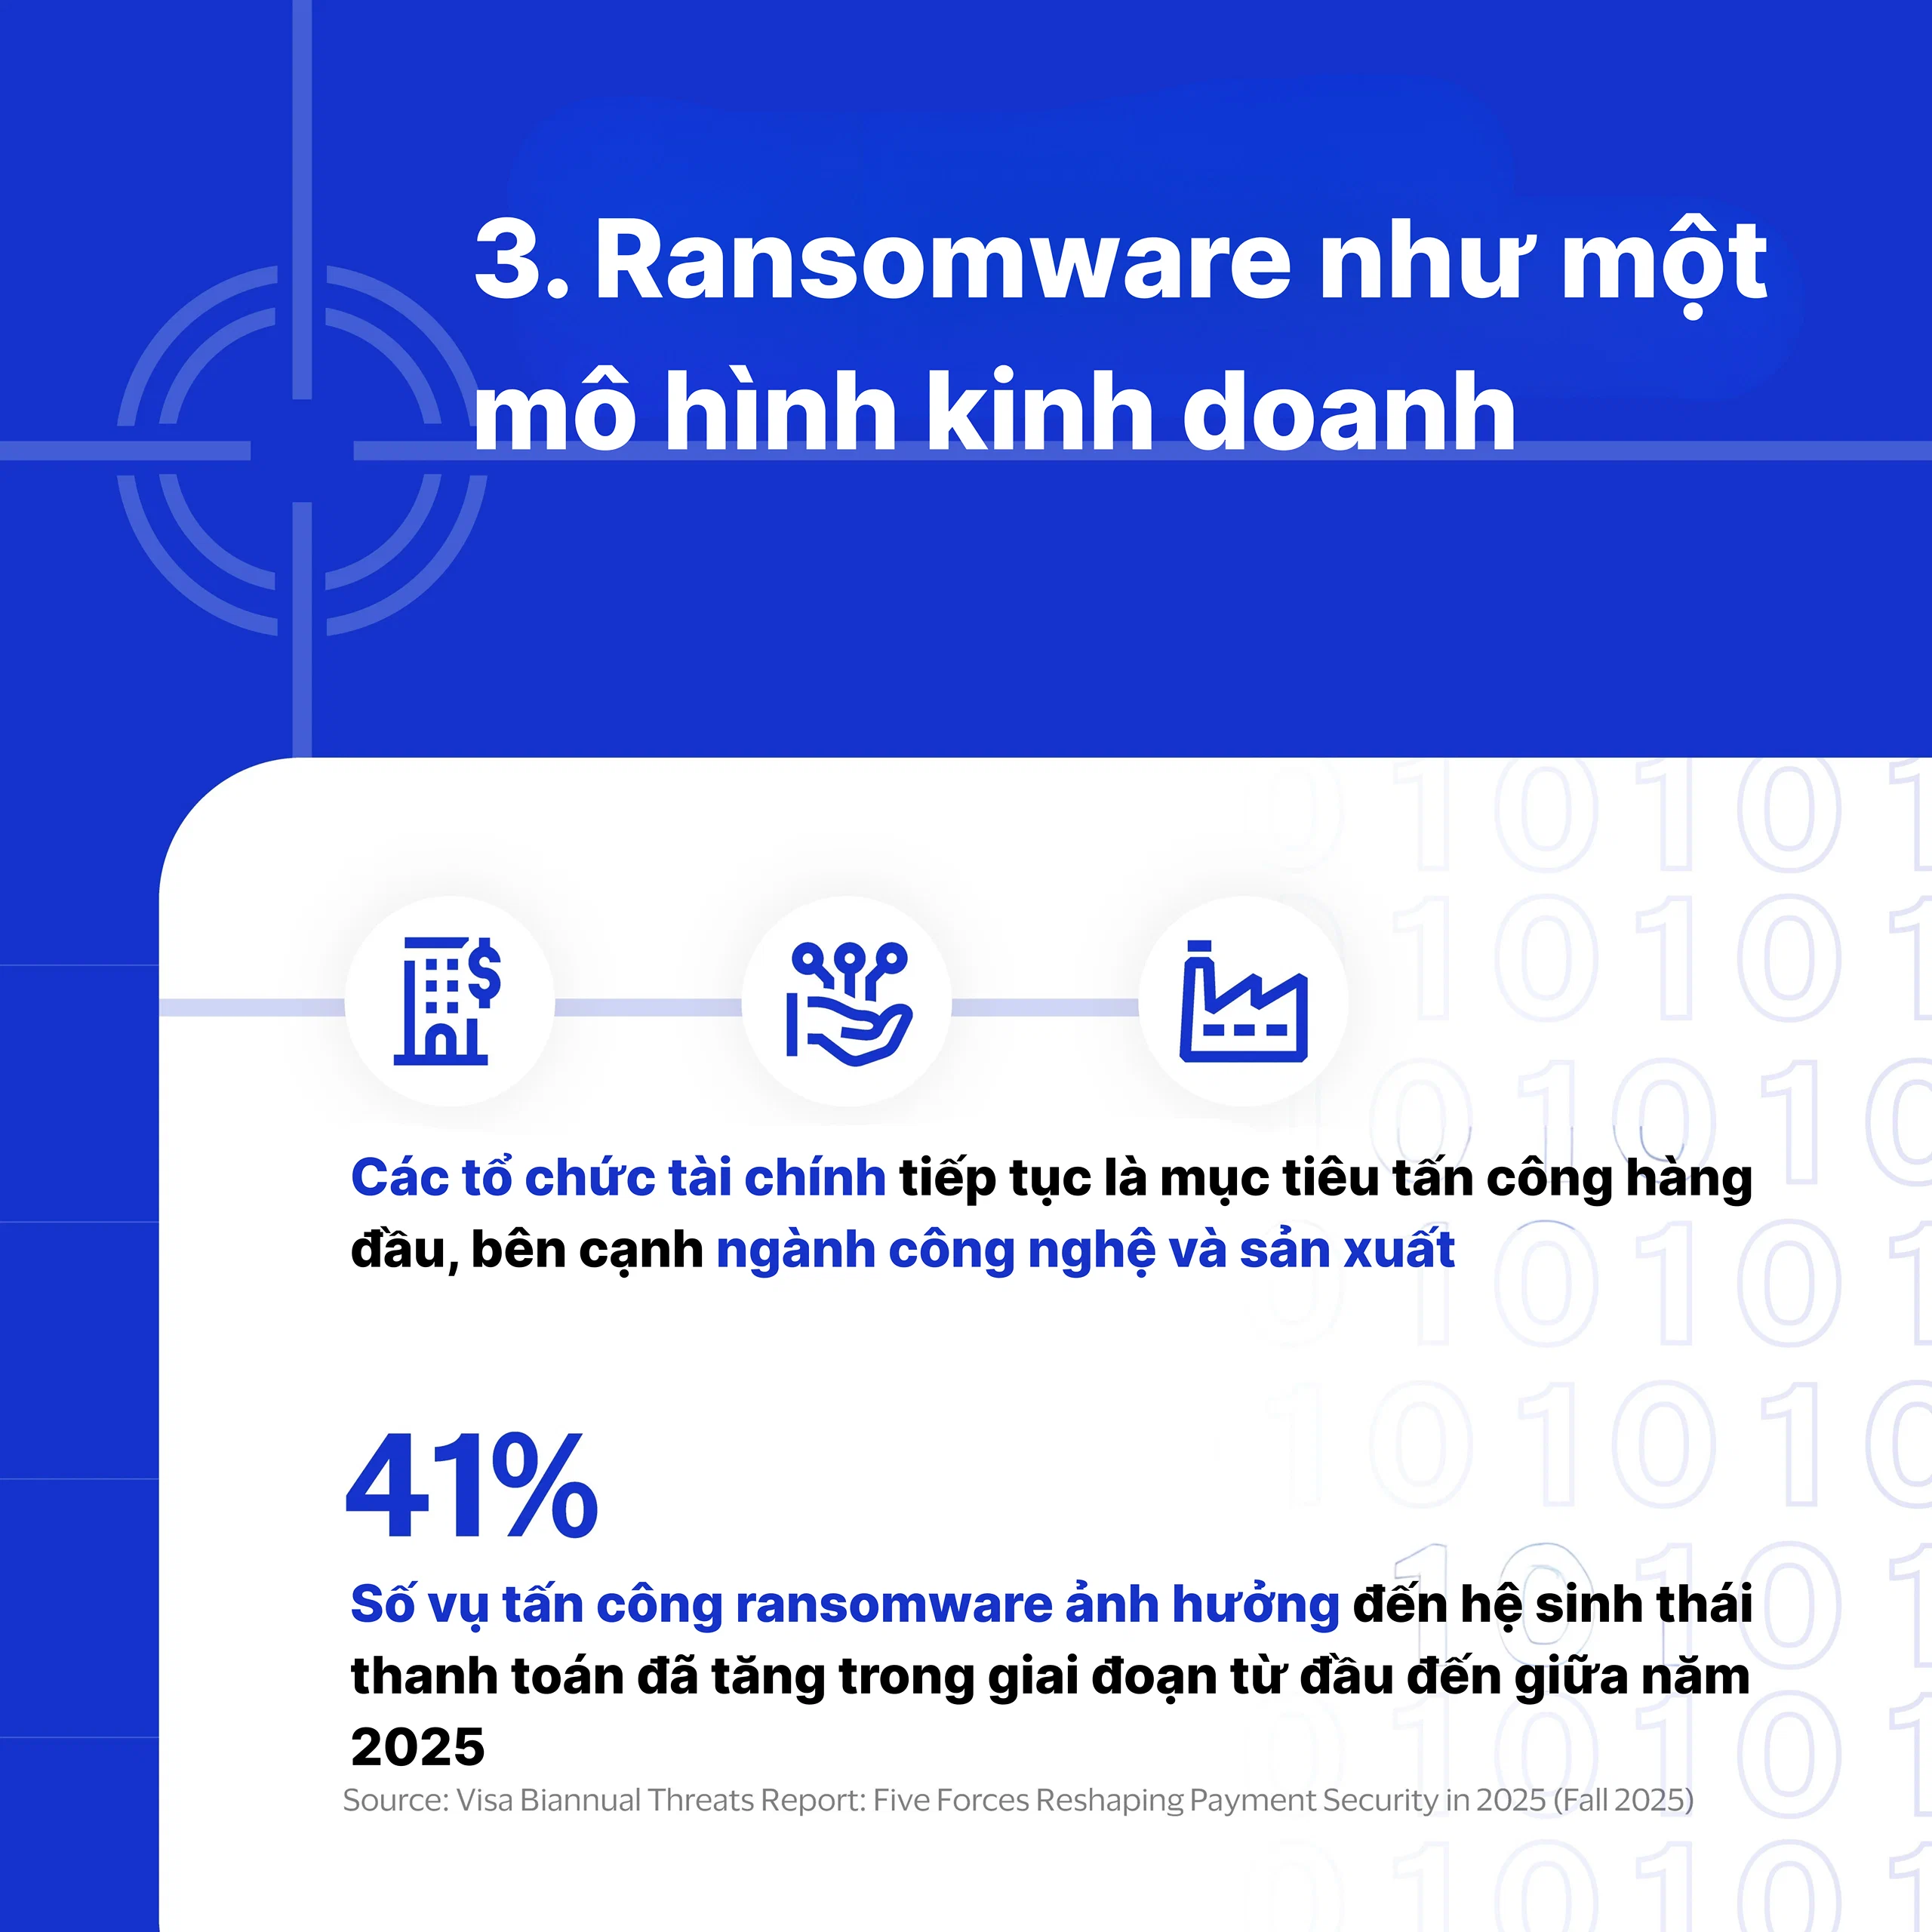
Ransomware đang gia tăng nhanh trong lĩnh vực thanh toán, đặc biệt tại châu Á – Thái Bình Dương. Theo ghi nhận, số vụ tấn công ransomware ảnh hưởng tới hệ sinh thái thanh toán tăng 41% trong giai đoạn từ đầu đến giữa năm 2025. Cuộc tấn công nhằm vào trung tâm dữ liệu quốc gia Indonesia năm 2024 cho thấy rõ mức độ phá hoại cũng như phạm vi ảnh hưởng của loại hình tội phạm này.
Nguyên nhân xuất phát từ làn sóng số hóa diễn ra nhanh trong hoạt động ngân hàng và toàn bộ hệ sinh thái tài chính, khiến bề mặt tấn công mở rộng trong khi hạ tầng an ninh phát triển không đồng đều. Các đối tượng xấu tận dụng quy mô dân số số lớn và đặc điểm mobile-first của hệ thống tài chính trong khu vực để triển khai tống tiền, lừa đảo qua email và tin nhắn ứng dụng AI, cũng như các cuộc tấn công từ chối dịch vụ phân tán (DDoS). Cùng với đó, khung pháp lý còn phân mảnh giữa các quốc gia châu Á – Thái Bình Dương tiếp tục tạo ra những kẽ hở để tin tặc khai thác.
Một hướng đi thiết thực là nâng cao khả năng chống chịu trước ransomware bằng cách củng cố năng lực sao lưu, phục hồi hệ thống và phòng vệ DDoS trên các nền tảng thanh toán và di động, đồng thời triển khai các giải pháp phát hiện dựa trên AI để ứng phó với hành vi lừa đảo và tống tiền.
Ngoài ra, các tổ chức có thể thực hiện đánh giá mức độ trưởng thành về an ninh mạng nhằm nhận diện những khoảng trống trong hạ tầng hiện hữu, từ đó phân bổ nguồn lực đầu tư hiệu quả hơn cho các lĩnh vực còn yếu. Việc chuẩn hóa các biện pháp kiểm soát và tăng cường phối hợp ở cấp khu vực cũng sẽ góp phần xử lý những điểm thiếu nhất quán trong quy định, nhất là tại một khu vực đa dạng và phức tạp như châu Á – Thái Bình Dương.
Kết nối hệ sinh thái càng sâu, rủi ro lan truyền càng lớn
Hệ sinh thái tài chính tại châu Á – Thái Bình Dương đang ngày càng hội nhập và liên kết chặt chẽ. Các sáng kiến open banking, sự hợp tác sâu với fintech, cùng các mạng lưới thanh toán thẻ và thanh toán xuyên biên giới có khả năng tương tác cao đã gắn kết ngân hàng, công ty fintech và nhà cung cấp dịch vụ thanh toán thông qua hạ tầng dùng chung và các kênh thanh toán liên thông.
Tuy nhiên, mức độ kết nối cao không chỉ tạo điều kiện cho tăng trưởng và đổi mới mà còn kéo theo rủi ro vận hành lớn hơn, đòi hỏi sự điều phối chặt chẽ trong quản lý và giám sát từ cả cơ quan quản lý lẫn toàn ngành. Chuỗi cung ứng số mở rộng làm tăng nguy cơ bị tấn công mạng, trong khi tiêu chuẩn an ninh không đồng nhất giữa các nhà cung cấp, API và đối tác có thể hình thành các điểm yếu cấu trúc để những nhóm tấn công tinh vi khai thác, khiến rủi ro lan nhanh trên toàn hệ sinh thái.
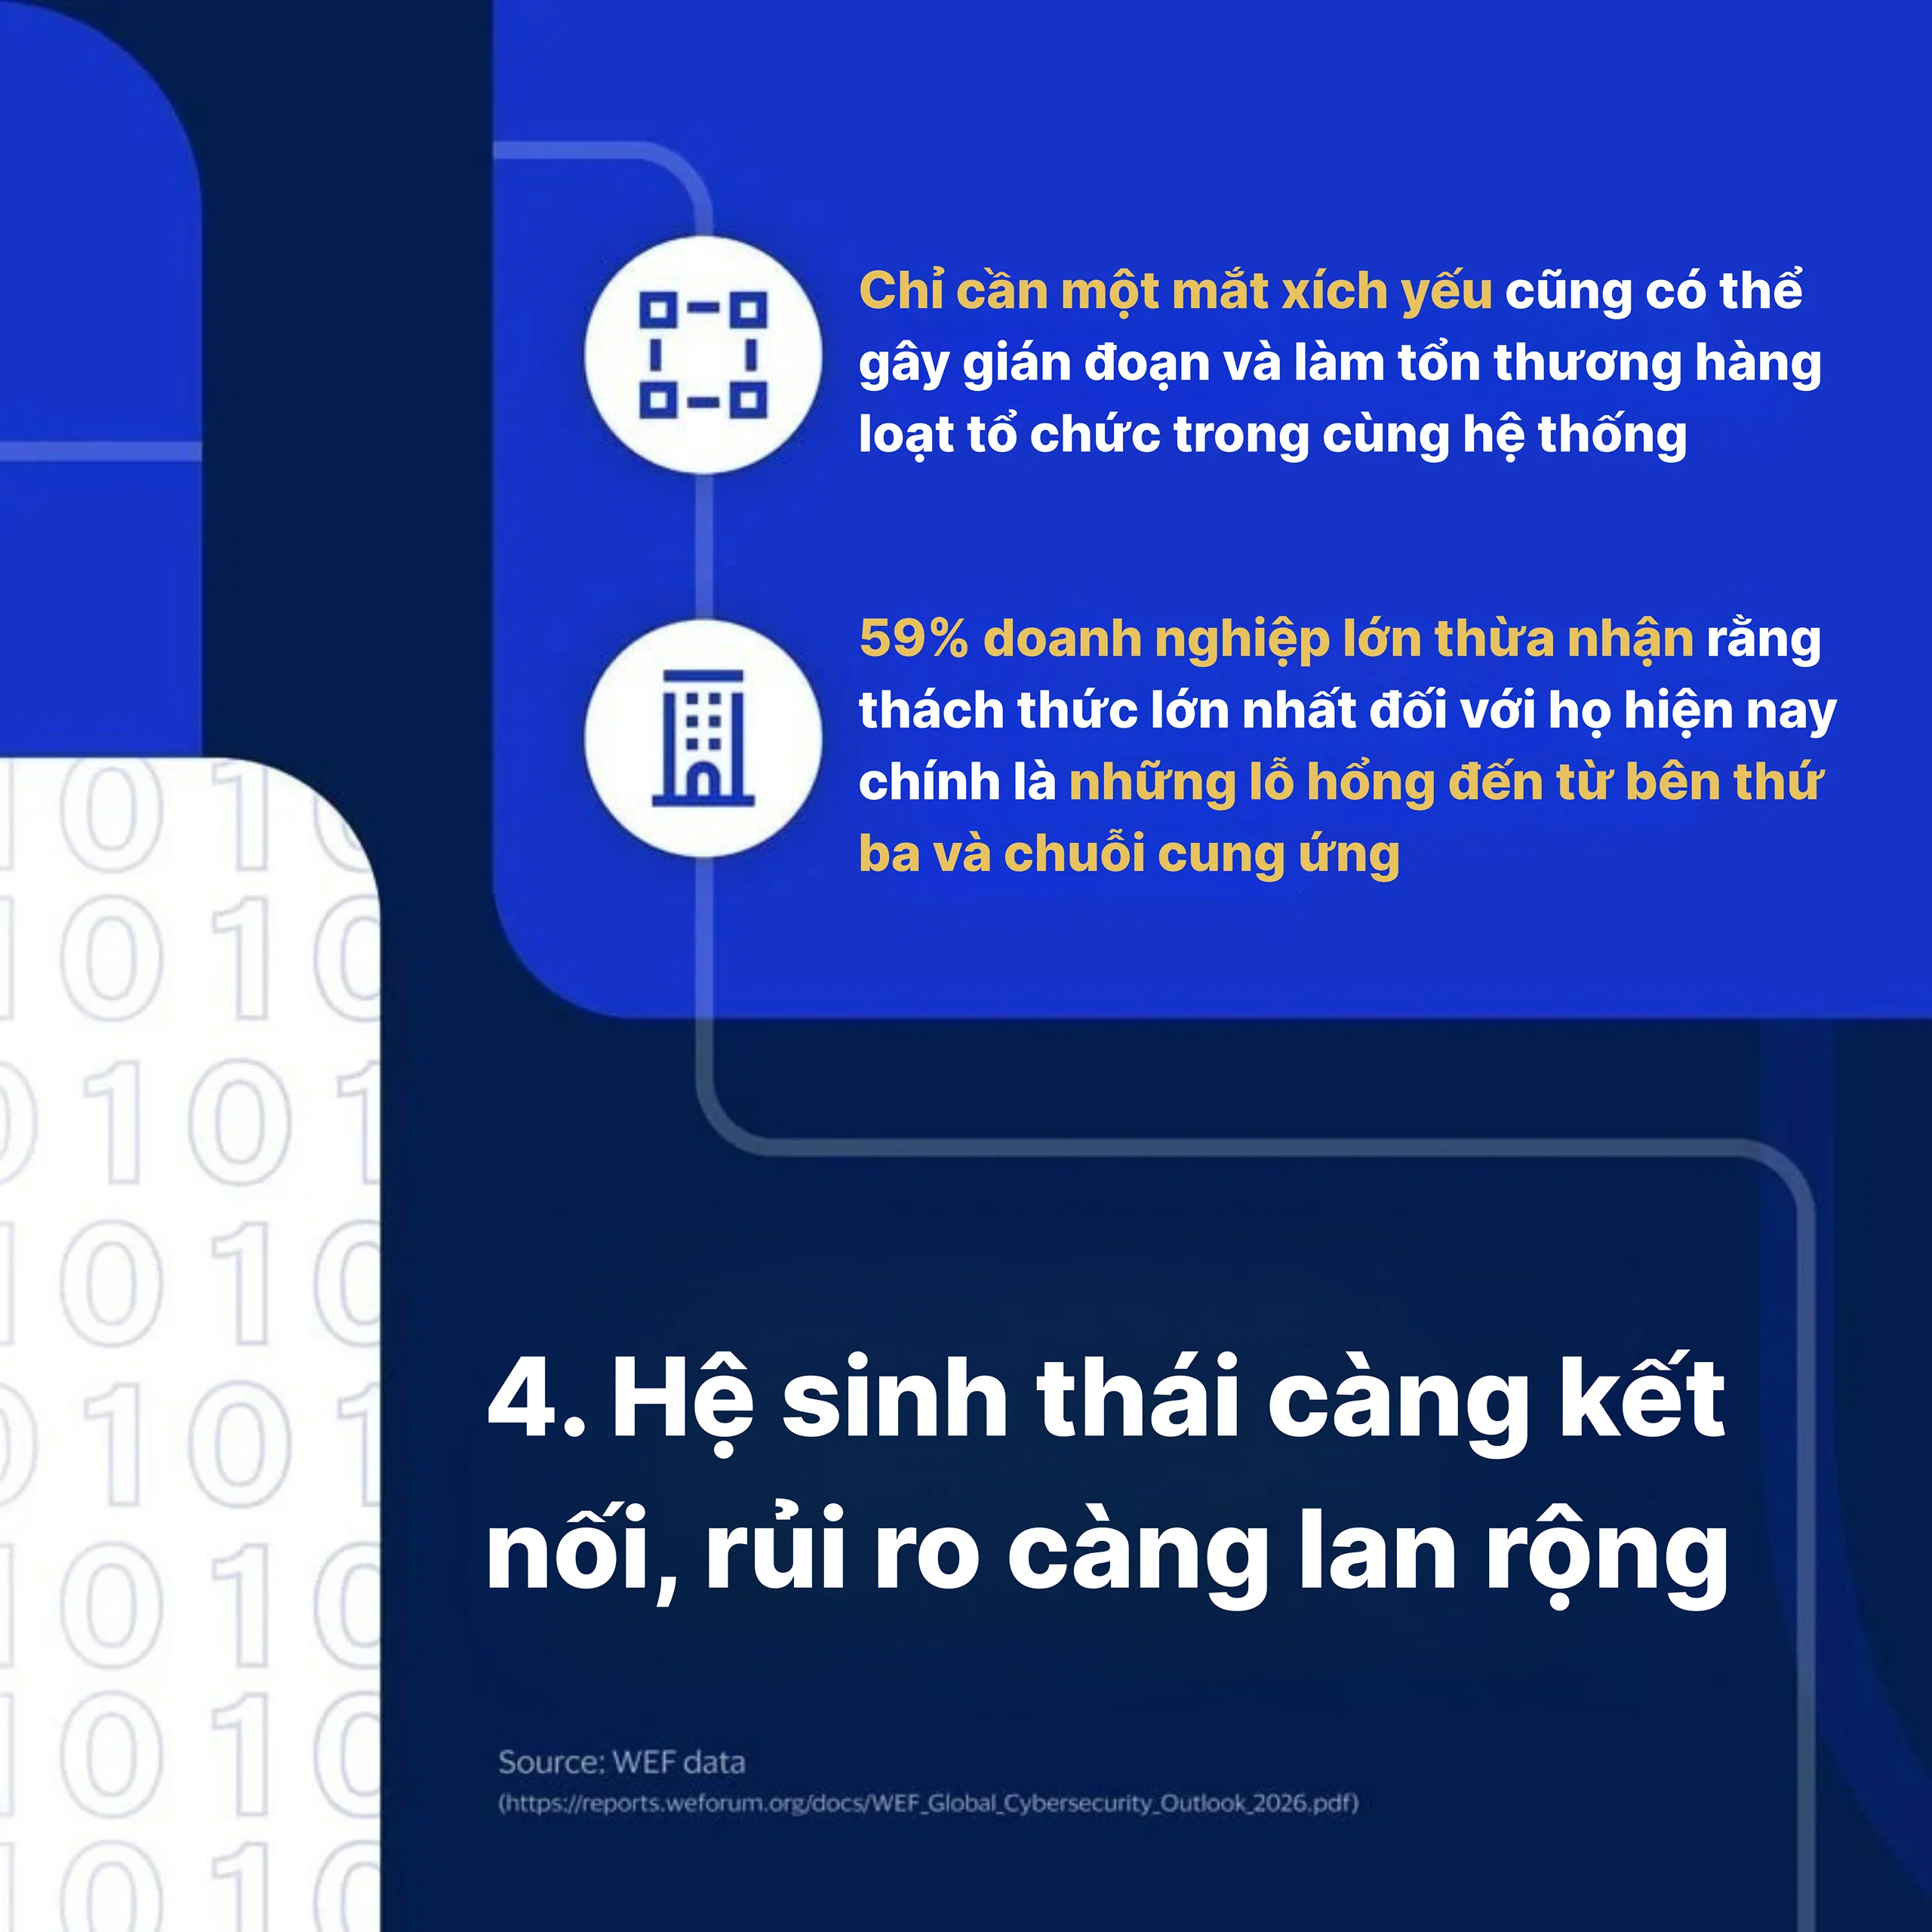
Theo Báo cáo Triển vọng An ninh mạng Toàn cầu 2026 của Diễn đàn Kinh tế Thế giới (WEF), 65% các tổ chức lớn hiện xem lỗ hổng từ bên thứ ba và chuỗi cung ứng là thách thức lớn nhất đối với khả năng chống chịu an ninh mạng, tăng mạnh so với mức 54% của năm 2025. Số liệu này phản ánh sự leo thang nhanh chóng của các cuộc tấn công thông qua chuỗi cung ứng. Trên thực tế, một vụ tấn công nhắm vào hệ thống khách hàng thân thiết của ngân hàng không chỉ dừng ở việc đánh cắp dữ liệu điểm thưởng mà còn có thể làm lộ thông tin thẻ, lịch sử tín dụng và nhiều dữ liệu cá nhân nhạy cảm khác.
Các tổ chức cần tăng cường quản lý rủi ro đối với bên thứ ba và chuỗi cung ứng bằng cách áp dụng các tiêu chuẩn an ninh nghiêm ngặt cho toàn bộ nhà cung cấp, đối tác fintech và API. Việc duy trì cam kết chung trong đánh giá liên tục các đường ray thanh toán liên thông, nhận diện rủi ro hệ thống và nâng cao giám sát đối với hạ tầng dùng chung sẽ giúp toàn hệ sinh thái chủ động đi trước các mối đe dọa an ninh mạng.
Song song, doanh nghiệp và cơ quan quản lý cần tích hợp nguyên tắc security by design vào các mô hình ngân hàng mở và hợp tác, qua đó giảm thiểu rủi ro ngay từ nền tảng.
Công nghệ mới đang khiến ngân hàng trở thành mục tiêu hấp dẫn hơn
Từ thanh toán thời gian thực đến số hóa, AI và điện toán lượng tử, các ngân hàng tại châu Á – Thái Bình Dương đang tăng tốc ứng dụng công nghệ mới ở quy mô chưa từng có. Nhưng mỗi làn sóng đổi mới cũng đồng thời mở rộng phạm vi tấn công cho tội phạm mạng. Hệ thống thanh toán càng nhanh, khung thời gian phát hiện gian lận càng bị thu hẹp. Trong khi đó, các nền tảng đám mây hoặc API nếu cấu hình sai có thể làm lộ dữ liệu nhạy cảm. Thực tế, một lỗ hổng liên quan đến API từng khiến hơn 9 triệu hồ sơ khách hàng tại Úc bị phơi bày, với thiệt hại lên tới 140 triệu AUD.
Đồng thời, AI đang bị lợi dụng để gia tăng tốc độ và quy mô tấn công mạng, trong khi những công nghệ mới như điện toán lượng tử buộc các tổ chức phải sớm chuyển sang các chuẩn mật mã thế hệ mới nhằm bảo vệ dữ liệu về dài hạn.
Trước hết, các tổ chức cần chủ động quản trị phạm vi tấn công ngày càng mở rộng thông qua việc tăng cường bảo mật cho API, khối lượng công việc trên nền tảng đám mây và các hệ thống định danh số, kết hợp với kiểm thử liên tục và mô hình bảo mật zero-trust.
Bên cạnh đó, cần đẩy nhanh lộ trình chuẩn bị cho kỷ nguyên mật mã hậu lượng tử (post-quantum cryptography), đồng thời triển khai các công cụ phát hiện gian lận ứng dụng AI để theo kịp tốc độ của thanh toán thời gian thực và những hình thức tấn công ngày càng tinh vi. Việc đánh giá trên quy mô toàn hệ sinh thái cũng sẽ giúp doanh nghiệp và cơ quan quản lý có cái nhìn đầy đủ hơn về dịch vụ và mạng lưới đang vận hành, từ đó kịp thời phát hiện các điểm mù trong hệ thống ngoại vi hoặc những lỗ hổng từng bị bỏ sót trong hệ sinh thái tích hợp.
An ninh mạng đã trở thành kỷ luật ở cấp Hội đồng Quản trị
An ninh mạng hiện không còn đơn thuần là một thách thức kỹ thuật để giao cho CISO. Tại châu Á – Thái Bình Dương, đây đã trở thành một rủi ro kinh doanh cốt lõi, đòi hỏi sự sở hữu và dẫn dắt mạnh mẽ từ cấp điều hành cao nhất cùng khả năng phối hợp ở quy mô toàn doanh nghiệp.
Trước hết, năng lực phục hồi an ninh mạng chỉ có thể đạt hiệu quả khi Hội đồng Quản trị và ban lãnh đạo cấp cao xác lập rõ khẩu vị rủi ro, gắn ưu tiên an ninh với chiến lược kinh doanh, đồng thời bảo đảm trách nhiệm giải trình xuyên suốt giữa công nghệ, vận hành, pháp lý và hệ sinh thái đối tác. Chỉ khi có vai trò lãnh đạo rõ ràng và một chiến lược thống nhất, tổ chức mới có thể thiết kế và duy trì khuôn khổ an ninh mạng đủ linh hoạt để theo kịp các mối đe dọa luôn biến động và tiến trình chuyển đổi số liên tục.

Thứ hai, an ninh mạng không thể chỉ được giải quyết bằng công nghệ. Trách nhiệm quản trị an ninh mạng cần được cài đặt vào cấu trúc lãnh đạo thông qua các chương trình đào tạo liên tục theo từng vai trò. Các Giám đốc Điều hành và lãnh đạo cấp cao cần hiểu đầy đủ về rủi ro mạng, trách nhiệm ra quyết định và năng lực ứng phó khủng hoảng để có thể điều hành tổ chức hiệu quả khi xảy ra sự cố. Nền tảng nhận thức chung này sẽ giúp an ninh mạng luôn hiện diện trong các quyết định chiến lược, thay vì bị coi là vấn đề riêng của bộ phận CNTT.
Cuối cùng, an ninh mạng là một mục tiêu mang tính hệ sinh thái mà không một Hội đồng Quản trị hay tổ chức riêng lẻ nào có thể đạt được một mình, đặc biệt khi gian lận đang vận hành ở quy mô công nghiệp. Ngân hàng, công ty fintech, cơ quan quản lý và nhà cung cấp công nghệ cần tăng cường hợp tác thông qua chia sẻ thông tin tình báo, xây dựng tiêu chuẩn chung và cơ chế ứng phó phối hợp. Chỉ sự hợp tác toàn ngành mới đủ khả năng đối phó với tốc độ, quy mô và tính liên kết của các mối đe dọa trong kỷ nguyên số.
Thời điểm để hành động là ngay lúc này. Các tổ chức có thể bắt đầu bằng việc thực hiện đánh giá mức độ trưởng thành về an ninh mạng, kết hợp với đánh giá an ninh chuỗi cung ứng, nhằm xây dựng bức tranh tổng thể về mức độ phơi nhiễm rủi ro cũng như năng lực phòng vệ của doanh nghiệp. Đội ngũ Tư vấn và Phân tích của Visa (VCA) đã triển khai cách tiếp cận này cho nhiều khách hàng và đối tác tại châu Á – Thái Bình Dương. Danh mục dịch vụ tư vấn của đơn vị còn bao gồm đánh giá kiến trúc bảo mật, các buổi trao đổi chuyên sâu cho lãnh đạo cấp cao, chương trình đào tạo an ninh mạng theo chuyên đề dựa trên các mối đe dọa thực tế như AI và điện toán lượng tử, cùng các giải pháp tình báo an ninh mạng và phân tích hành vi nhằm nâng cao nhận thức, tăng cường trách nhiệm và củng cố mức độ sẵn sàng của tổ chức.
“Việt Nam đang vươn lên trở thành một trong những thị trường dẫn đầu khu vực về thương mại thế hệ mới, phản ánh quá trình chuyển đổi số ngày càng mạnh mẽ của thị trường và bức tranh tiêu dùng ngày càng phong phú hơn. Khi đà phát triển này tiếp diễn, quản trị vững chắc, mức độ sẵn sàng ở cấp tổ chức và sự hợp tác trên toàn hệ sinh thái sẽ đóng vai trò thiết yếu trong việc duy trì niềm tin và hỗ trợ tăng trưởng dài hạn. Visa cam kết tiếp tục đồng hành cùng khách hàng và các bên liên quan để góp phần tăng cường năng lực chống chịu trên toàn hệ sinh thái thanh toán số”, bà Đặng Tuyết Dung, Giám đốc Visa Việt Nam và Lào cho biết.